Arnaque au SIM Swapping : Protégez votre carte SIM

Arnaque au SIM Swapping : Protégez votre carte SIM

SIM Swapping et eSIM Swapping : Guide complet pour sécuriser votre smartphone

SIM Swapping et eSIM Swapping : Comprendre l’arnaque à la duplication de carte SIM et protéger son smartphone

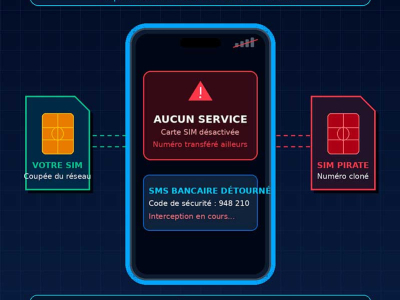
Votre smartphone affiche subitement la mention « Aucun service » ou « Appels d’urgence uniquement » alors que vous vous trouvez en plein centre-ville, sous une excellente couverture réseau. Vous redémarrez votre terminal, activez puis désactivez le mode avion, retirez puis réinsérez le tiroir de votre carte SIM : rien n’y fait. Le réseau mobile reste totalement inaccessible.

Quelques minutes plus tard, en vous connectant à un réseau Wi-Fi local, vous découvrez l'impensable : des alertes de sécurité s'accumulent dans votre boîte de messagerie électronique, des demandes inattendues de réinitialisation de mots de passe se succèdent et, pire encore, des notifications de prélèvements bancaires ou des alertes d'accès non autorisés à vos applications professionnelles clignotent sur votre écran.

Vous venez d'être la cible d'une cyberattaque redoutable : le SIM swapping (souvent traduit par échange de carte SIM ou usurpation de carte SIM), désormais décliné dans une variante encore plus rapide et discrète : le eSIM swapping.

Contrairement aux idées reçues, cette attaque ne cible pas directement les failles physiques de votre téléphone ni un composant électronique défectueux. Elle exploite les faiblesses du facteur humain et les procédures administratives des opérateurs téléphoniques. Pour vous aider à comprendre les mécanismes précis de cette fraude mobile et à verrouiller l'ensemble de vos accès personnels et professionnels, voici une analyse détaillée ainsi qu'un plan d'action préventif étape par étape.

A. Qu’est-ce que le SIM swapping et le eSIM swapping ?

La définition technique du SIM swapping

Le terme anglais swap signifie littéralement « échanger » ou « permuter ». Dans le secteur des télécommunications, le SIM swapping désigne à l'origine une opération tout à fait légitime proposée par les opérateurs (Orange, SFR, Bouygues Telecom, Free Mobile, etc.). Lorsqu'un abonné égare son téléphone, subit un vol, endommage sa puce physique ou change de format de carte (du format micro-SIM au format nano-SIM), l'opérateur désactive l'ancienne carte et transfère son numéro d'appel ainsi que son forfait sur une nouvelle puce vierge.

Dans le cadre d'une cyberattaque, cette procédure technique est détournée par des escrocs. L'attaquant parvient à convaincre le service client de votre opérateur de transférer votre numéro d'appel vers une carte SIM ou un profil eSIM qu'il a lui-même acheté ou activé sur son propre smartphone.

Dès que la nouvelle puce est enregistrée sur les serveurs de l'opérateur, votre propre carte SIM est immédiatement révoquée. Votre téléphone devient incapable d'émettre ou de recevoir des appels et des SMS. Pendant ce temps, le pirate reçoit l'ensemble de vos communications, y compris les textos contenant des codes de sécurité temporaires.

L’évolution vers le eSIM swapping

L'arrivée massive des cartes SIM virtuelles intégrées directement dans les cartes mères des smartphones récents (iPhone, Samsung Galaxy, Google Pixel) a apporté un confort d'usage indéniable. L'activation d'un forfait ne nécessite plus d'attendre la livraison postale d'un bout de plastique : tout se fait en ligne via la génération d'un QR code ou l'installation directe d'un profil numérique téléchargeable.

Cette dématérialisation complète a ouvert un boulevard aux cybercriminels. Le eSIM swapping permet d'automatiser l'attaque sans aucune intervention physique :

  • Vitesse d'exécution : L'escroc n'a plus besoin de se faire expédier une carte physique ni de se déplacer dans une boutique physique avec une fausse pièce d'identité.
  • Discrétion absolue : S'il possède déjà vos identifiants d'espace client télécom (obtenus via du phishing ou des fuites de données), il peut commander une eSIM en ligne, scanner le QR code directement sur son écran d'ordinateur avec son propre terminal, et intercepter votre ligne en quelques minutes, souvent au beau milieu de la nuit pendant votre sommeil.

B. Comment les pirates réussissent-ils à dupliquer votre carte SIM ?

Le SIM swapping ne repose pas sur des lignes de code complexes ou le piratage des antennes-relais GSM. Il s'appuie principalement sur deux leviers : la collecte massive de vos données personnelles et l'ingénierie sociale (social engineering).

[Fuite de données / Phishing] │ ▼ [Collecte de votre identité et numéro] │ ▼ [Piratage de l'Espace Client OU Usurpation auprès du support] │ ▼ [Activation d'une nouvelle SIM / eSIM par le pirate] │ ▼ [Votre puce est coupée : "Aucun réseau"] ──► [Le pirate intercepte vos SMS 2FA et vos comptes]

Étape 1 : La collecte des données personnelles (l'ingénierie sociale en amont)

Pour se faire passer pour vous auprès d'un conseiller clientèle ou pour réinitialiser le mot de passe de votre compte opérateur, l'attaquant a besoin de renseignements précis. Ces données sont collectées par divers canaux :

  1. Les fuites de données d'entreprises : Les bases de données piratées chez des cybermarchands, des mutuelles, des enseignes de grande distribution ou des prestataires logistiques circulent librement sur le Dark Web. Elles contiennent vos noms, prénoms, adresses postales, dates de naissance, adresses e-mail et numéros de téléphone portable.
  2. Le phishing (hameçonnage) et le smishing (SMS d'hameçonnage) : Vous recevez un faux SMS simulant l'envoi d'un colis bloqué, une amende de stationnement impayée (ANTAI), une vignette Crit'Air ou un remboursement de l'Assurance Maladie. Le formulaire sur lequel vous saisissez vos informations personnelles et bancaires atterrit directement chez les escrocs.
  3. L'OSINT (renseignement en sources ouvertes) : Les réseaux sociaux (LinkedIn, Facebook, Instagram) regorgent d'informations partagées publiquement : date d'anniversaire, lieu de résidence, composition de la famille, nom de vos animaux de compagnie (souvent utilisés comme réponses aux questions secrètes).
  4. Les malwares espions (infostealers) : Des logiciels malveillants infiltrés sur un ordinateur personnel via un faux logiciel gratuit ou une pièce jointe frauduleuse peuvent aspirer l'ensemble des cookies de session et les mots de passe enregistrés dans votre navigateur web.

Étape 2 : L'usurpation auprès de l'opérateur téléphonique

Une fois le dossier d'usurpation constitué, deux modes opératoires distincts sont utilisés par les malfaiteurs :

  • Le piratage direct du compte client en ligne : Si vos identifiants d'opérateur mobile ont fuité (ou si vous utilisez le même mot de passe que sur un site marchand compromis), l'attaquant s'identifie sur votre portail en ligne. Il se rend dans la rubrique « Gérer ma ligne » puis commande le renouvellement de la carte SIM vers une eSIM, ou modifie l'adresse postale de livraison pour recevoir une carte physique.
  • L'attaque du service client par ingénierie sociale : L'escroc appelle l'assistance téléphonique de l'opérateur en incarnant un client paniqué ou pressé. Il prétend s'être fait voler son téléphone portable lors d'un déplacement urgent et exige l'activation immédiate d'une nouvelle puce ou l'envoi d'un QR code eSIM par e-mail. Si les procédures de vérification du téléconseiller ne sont pas suffisamment strictes (simple confirmation du nom et de la date de naissance), l'escroc franchit le barrage sans difficulté.

Étape 3 : La bascule et la prise de contrôle

Dès que la nouvelle puce est activée dans le système d'information de l'opérateur, l'ancienne carte SIM est instantanément révoquée. Votre smartphone perd sa connectivité au réseau cellulaire :

  • Vos appels vocaux basculent sur le répondeur ou sont redirigés vers le téléphone du cybercriminel.
  • Vos SMS ne vous parviennent plus : ils atterrissent sur l'écran du pirate.
  • Vous conservez uniquement la connectivité Wi-Fi si votre terminal y est connecté, mais la ligne GSM est inactive.

C. Pourquoi le numéro de téléphone est-il la clé de voûte de votre sécurité numérique ?

Pour comprendre l'ampleur du désastre provoqué par un SIM swapping, il est indispensable de réaliser que le numéro de téléphone mobile n'est plus un simple canal de communication : il est devenu l'identifiant universel de sécurité de presque tous les services en ligne.

La faille de la double authentification par SMS (2FA)

La double authentification (ou 2FA pour Two-Factor Authentication) a été largement adoptée pour sécuriser les comptes en ligne. Le principe est d'exiger deux preuves d'identité : quelque chose que vous connaissez (votre mot de passe) et quelque chose que vous possédez (votre téléphone, qui reçoit un code temporaire à 6 chiffres par SMS).

Le problème majeur réside dans le protocole SMS lui-même : il n'a jamais été conçu pour assurer la sécurité informatique. Il circule en clair et dépend entièrement du réseau de l'opérateur. En détournant votre carte SIM, le pirate s'approprie le « facteur de possession ».

Une fois la ligne interceptée, l'escroc lance méthodiquement des procédures de réinitialisation de mot de passe :

  • Prise de contrôle de l'adresse e-mail principale : Le pirate clique sur « Mot de passe oublié » sur Gmail, Outlook, Yahoo ou Proton. Le service propose d'envoyer un code de validation par SMS. Le pirate saisit le code, change le mot de passe principal et révoque vos sessions actives.
  • Accès au compte bancaire : Possédant votre e-mail et votre numéro de téléphone, il accède à vos applications bancaires, ajoute de nouveaux bénéficiaires de virement (qui exigent fréquemment une simple confirmation par SMS) et valide des transferts de fonds vers des comptes rebonds ou des plateformes de cryptomonnaies intraçables.
  • Piratage des réseaux sociaux et messageries : WhatsApp, Telegram et Signal sont directement adossés à un numéro de mobile. En installant WhatsApp sur son appareil et en saisissant votre numéro, le pirate reçoit le SMS d'activation, se connecte à vos groupes, usurpe votre identité et demande des virements urgents à vos contacts professionnels ou familiaux.
  • Vente ou rançon de comptes de valeur : Les pseudonymes rares sur Instagram ou TikTok, les comptes de jeux vidéo ou les profils d'influenceurs sont verrouillés puis revendus sur des forums spécialisés.

D. Quels sont les signaux d’alerte d’un SIM swapping en cours ?

Dans une attaque de SIM swapping, chaque minute compte. Repérer les premiers symptômes permet de réagir avant que les transferts de fonds ou le verrouillage de vos comptes ne soient définitifs.

Symptôme observéExplication techniqueNiveau d'urgence
Perte subite de tout signal réseau Affichage persistant de « Aucun service », « Carte SIM non provisionnée » ou « Réseau indisponible » en dehors de toute panne générale d'opérateur. Critique : Contactez immédiatement votre opérateur via un autre poste.
SMS inattendu de votre opérateur Réception d'un message automatique du type « Votre demande de renouvellement de carte SIM a bien été prise en compte » alors que vous n'avez fait aucune démarche. Urgence absolue : Vous disposez de quelques minutes avant la coupure effective.
Déconnexion subite de vos applications de messagerie WhatsApp ou Telegram affiche soudainement « Votre numéro de téléphone n'est plus enregistré sur cet appareil ». Critique : Le pirate a déjà migré votre compte sur un autre terminal.
Notifications d'alertes de sécurité en série Réception de mails indiquant que votre mot de passe a été modifié ou qu'un nouvel appareil s'est connecté depuis une zone géographique inhabituelle. Majeure : Les mots de passe de vos comptes pivots sont en cours d'écrasement.

E. Comment se protéger efficacement contre le SIM swapping ?

La prévention du SIM swapping nécessite d'adopter des règles de sécurité rigoureuses à la fois auprès de son opérateur mobile et sur la gestion quotidienne de ses comptes en ligne.

1. Renforcer la sécurité auprès de votre opérateur téléphonique

  • Choisissez un mot de passe complexe et unique pour votre espace client : Ne réutilisez jamais pour votre compte opérateur le mot de passe d'une boutique en ligne ou d'une boîte mail secondaire. Utilisez une suite d'au moins 14 à 16 caractères mêlant majuscules, minuscules, chiffres et caractères spéciaux, stockée dans un gestionnaire de mots de passe réputé (Bitwarden, 1Password, etc.).
  • Configurez un code PIN ou un mot de passe verbal de sécurité : Certains opérateurs permettent d'associer un code confidentiel spécifique à votre dossier. Ce code vous est impérativement demandé par les conseillers téléphoniques avant toute modification de contrat, transfert de ligne ou commande de matériel. Contactez votre service client pour vérifier si cette option est disponible.
  • Méfiez-vous des notifications par e-mail : Surveillez attentivement les notifications envoyées par votre opérateur. Tout courriel mentionnant une commande de SIM, une commande d'eSIM ou une modification d'adresse doit être traité sans délai.

2. Bannir les SMS pour l’authentification à deux facteurs (2FA)

Le moyen le plus radical de neutraliser les conséquences d'un SIM swapping consiste à retirer totalement votre numéro de téléphone des mécanismes d'authentification de vos comptes critiques.

Sécurité faible Sécurité intermédiaire Sécurité maximale [ SMS / Appel vocal ] ──► [ Applications TOTP ] ──► [ Clés matérielles FIDO2 ] (Interception possible) (Google / Microsoft Auth) (YubiKey / Clé physique)

Remplacez systématiquement la validation par SMS par les solutions suivantes :

  • Les applications d'authentification (TOTP) : Des solutions telles que Google Authenticator, Microsoft Authenticator, Aegis ou Bitwarden Authenticator génèrent des codes à 6 chiffres renouvelés toutes les 30 secondes. Ces clés cryptographiques sont stockées localement sur votre téléphone ou chiffrées dans un coffre-fort numérique personnel. Même si un pirate intercepte votre numéro de téléphone et vos SMS, il ne peut pas accéder à ces codes.
  • Les clés physiques de sécurité (norme FIDO2 / WebAuthn) : Il s'agit du plus haut niveau de protection grand public (comme les clés YubiKey ou les clés de sécurité Titan). Il s'agit d'un accessoire USB/NFC que vous devez brancher ou approcher de votre téléphone pour valider votre connexion. L'interception à distance est mathématiquement impossible.
  • Retirez votre numéro de mobile comme option de récupération : Sur des plateformes sensibles comme Google, Apple, vos portefeuilles crypto ou vos comptes bancaires, désactivez autant que possible l'option « Réinitialiser le mot de passe par SMS » au profit de clés de secours imprimées sur papier ou d'une adresse de messagerie de secours hautement sécurisée.

3. Réduire son exposition sur Internet (hygiène numérique)

  • Limitez la diffusion de votre numéro : Ne renseignez pas votre véritable numéro de téléphone personnel sur des formulaires de jeux-concours, des sites de petites annonces entre particuliers ou des profils publics sur les réseaux sociaux. Vous pouvez utiliser un numéro secondaire ou une carte prépayée pour les inscriptions du quotidien.
  • Vérifiez si vos données ont fuité : Consultez régulièrement des plateformes reconnues telles que Have I Been Pwned pour surveiller si votre adresse e-mail ou votre numéro de mobile apparaissent dans des bases de données compromises. Si tel est le cas, renouvelez immédiatement les mots de passe concernés.
  • Reconnaître le smishing : Ne cliquez jamais sur les liens reçus par SMS concernant des factures impayées, des vignettes d'urgence ou des colis en attente. Rendez-vous systématiquement de vous-même sur l'espace sécurisé de l'organisme concerné en tapant son adresse officielle dans votre navigateur.

F. Le guide de crise : Que faire si vous êtes victime d’un SIM swapping ?

Si votre ligne mobile cesse subitement de fonctionner sans explication et que vous constatez des activités suspectes, appliquez sans attendre le protocole de crise suivant :

1. Neutraliser la ligne mobile immédiatement

  • Empruntez le téléphone d'un proche, utilisez un poste fixe ou rendez-vous directement en agence chez votre opérateur.
  • Contactez d'urgence l'assistance téléphonique de votre opérateur et énoncez clairement : « Je suis victime d'une usurpation de carte SIM (SIM swapping). Je demande le blocage immédiat de ma ligne et l'invalidation de toute carte SIM ou eSIM émise récemment. »
  • Demandez le rétablissement d'une nouvelle puce physique en effectuant une vérification d'identité en direct avec votre pièce d'identité officielle en boutique.

2. Bloquer les accès bancaires

  • Connectez-vous à vos espaces bancaires depuis un ordinateur sécurisé connecté à un réseau Wi-Fi de confiance ou contactez le numéro d'urgence de votre établissement financier.
  • Signalez à votre banquier que votre ligne téléphonique a été piratée, faites révoquer temporairement l'ajout de nouveaux bénéficiaires de virement et demandez la mise sous surveillance de vos comptes.
  • Faites opposition sur vos cartes de paiement si des mouvements anormaux ont été initiés.

3. Reprendre le contrôle de votre messagerie principale

  • Depuis un terminal sain, ouvrez votre boîte e-mail principale (Gmail, Outlook, iCloud, etc.).
  • Modifiez votre mot de passe et sélectionnez l'option « Déconnecter tous les appareils » ou « Fermer toutes les autres sessions ».
  • Vérifiez minutieusement les règles de transfert automatique d'e-mails : les cybercriminels créent souvent des filtres invisibles pour rediriger vos confirmations bancaires vers leur propre adresse.

4. Déposer plainte et faire valoir ses droits

L'usurpation de ligne mobile est un délit puni par le Code pénal (usurpation d'identité, accès frauduleux à un système de traitement automatisé de données, escroquerie en bande organisée).

  • Déposez plainte auprès du commissariat de police ou de la brigade de gendarmerie la plus proche, en fournissant l'ensemble des preuves (relevés de compte, journaux d'appels, messages de confirmation de changement de SIM).
  • Vous pouvez également enregistrer une pré-plainte en ligne ou effectuer un signalement sur la plateforme officielle du ministère de l'Intérieur dédiée aux escroqueries en ligne (plateforme Thésée).
  • Transmettez le récépissé de votre plainte à votre banque : ce document officiel constitue une pièce indispensable pour réclamer le remboursement intégral des débits frauduleux non autorisés, comme le prévoit le Code monétaire et financier.

G. Synthèse : Les bons réflexes pour verrouiller sa ligne mobile

Niveau de protectionPratique vulnérablePratique sécurisée recommandée
Espace Opérateur Mot de passe basique, réutilisé sur plusieurs sites web. Mot de passe complexe unique + mot de passe verbal ou code secret de gestion.
Authentification (2FA) Réception systématique des codes de connexion par SMS. Application génératrice de codes (Google/Microsoft Auth) ou clé matérielle FIDO2.
Numéro de mobile Numéro personnel renseigné publiquement sur le web et les réseaux sociaux. Numéro personnel réservé aux contacts de confiance et aux administrations officielles.
Gestion des anomalies Attendre plusieurs heures qu'un message « Aucun service » disparaisse. Contacter l'opérateur dans les 15 minutes dès l'apparition d'une coupure anormale.

La protection d'un smartphone ne s'arrête pas à l'installation d'une coque antichoc ou d'un film de protection en verre trempé pour préserver son écran : elle repose avant tout sur la sécurisation rigoureuse de ses identifiants et de ses protocoles de connexion. En abandonnant l'authentification par SMS au profit de solutions chiffrées modernes et en verrouillant vos accès opérateur, vous neutralisez le SIM swapping à la source et assurez la pérennité de votre vie numérique.

Partager ce contenu

Ajouter un commentaire